突然の警告は本物?トロイの木馬ウイルスの見分け方と駆除・対処法
パソコンやスマートフォンの画面に突如として現れる「ウイルスに感染しました」「直ちに指定の番号へ電話してください」といった大音量のアラームや警告画面。パニックに陥り、表示された指示に従ってしまいそうになるケースが後を絶ちません。
しかし、画面上で派手に危険を煽る表示の多くは、利用者の不安につけ込む「偽警告(サポート詐欺)」です。一方で、水面下で潜伏する本物のトロイの木馬は、ユーザーに気づかれないまま暗躍し、ネットバンキングの不正送金や機密データの窃取を行います。偽警告の見極め方から実際の感染症状、PC・スマホ別の安全な駆除手順まで、被害を食い止めるための実践的なノウハウを詳しく解説します。
📌 【この記事の重要ポイントまとめ】
- 要点1:画面に突如現れる「電話してください」という大音量の警告はほぼ100%サポート詐欺であり、電話や金銭の支払いは厳禁。
- 要点2:本物のトロイの木馬は自己増殖せず「無害なファイル」を装って侵入し、バックドア開設や個人情報流出を引き起こす。
- 要点3:感染が疑われる場合はネットワーク遮断を最優先し、標準セキュリティツールや信頼できる対策ソフトで完全スキャン・駆除を行う。
【見分け方】「トロイの木馬に感染」突然の警告画面は本物か?偽警告(サポート詐欺)の正体
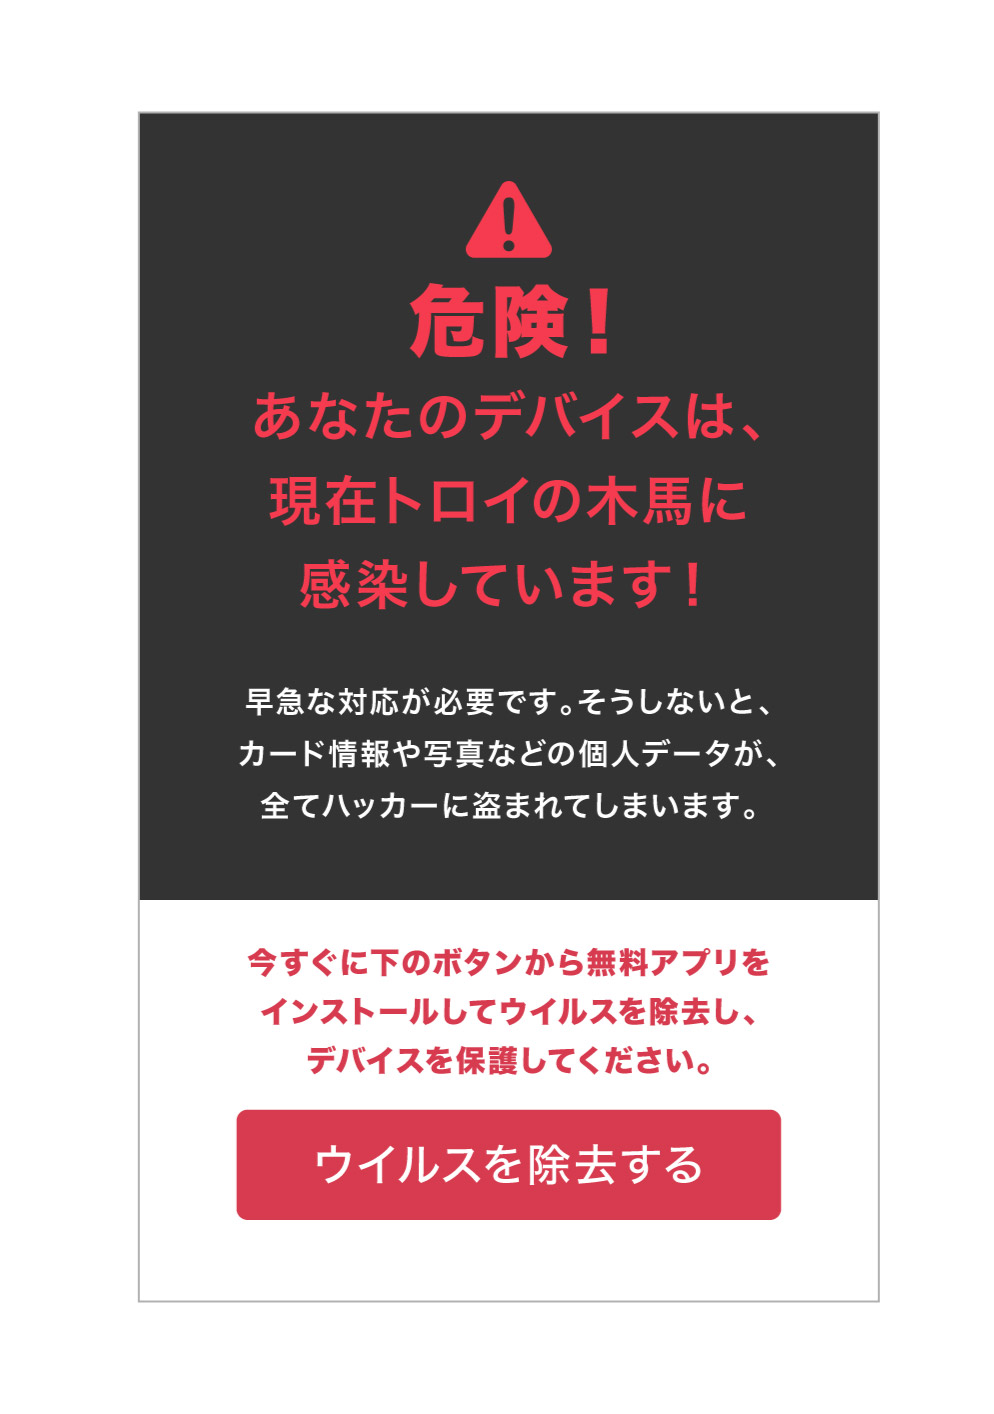
Webサイトの閲覧中に「Windowsセキュリティシステムが破損しています」「トロイの木馬スパイウェアに感染しました」といった全画面表示とともに、けたたましい警告音が鳴り響くトラブルが頻発しています。結論から言えば、Webブラウザ上に電話番号を表示してサポートを促す画面はすべて偽警告(サポート詐欺)です。
MicrosoftやAppleなどの正規ベンダーが、ブラウザのポップアップ画面でユーザーに電話連絡を要求することは絶対にありません。攻撃者の目的は、指定の電話番号に連絡させ、遠隔操作ソフトをインストールさせた上で、高額なサポート契約を結ばせたり電子マネーを騙し取ったりすることです。
警告画面が消えない時の対処法は極めてシンプルです。画面のどこもクリックせず、以下の手順でブラウザ自体を強制終了させてください。
【Windowsの場合】
1. キーボードの「Ctrl + Shift + Esc」を同時に押し、「タスクマネージャー」を起動します。
2. 使用中のブラウザ(Google Chrome、Microsoft Edgeなど)を選択し、右下の「タスクを終了」をクリックします。
3. ブラウザを再起動する際、「前回のセッションを復元しますか?」と表示されても「復元しない」を選択します。
【Macの場合】
1. 「Command + Option + Esc」を同時に押し、「アプリケーションの強制終了」ウィンドウを開きます。
2. ブラウザ(Safariなど)を選択して「強制終了」を実行します。
トロイの木馬とウイルスの違いとは?仕組みと主な感染経路を解剖
セキュリティ用語として混同されやすい「ウイルス」と「トロイの木馬」ですが、その動作原理には決定的な違いが存在します。マルウェア(悪意のあるソフトウェア)という上位概念の中で、トロイの木馬とウイルスの違いは「自己増殖能力の有無」にあります。
ウイルスは他のプログラムに寄生し、自身を複製して被害を拡大させます。対してトロイの木馬は、ギリシャ神話の木馬の如く「一見すると便利で無害なソフトウェア」に偽装して侵入するのが特徴です。自己増殖は行いませんが、単体で実行ファイルとして機能し、内部からセキュリティの防壁を崩します。
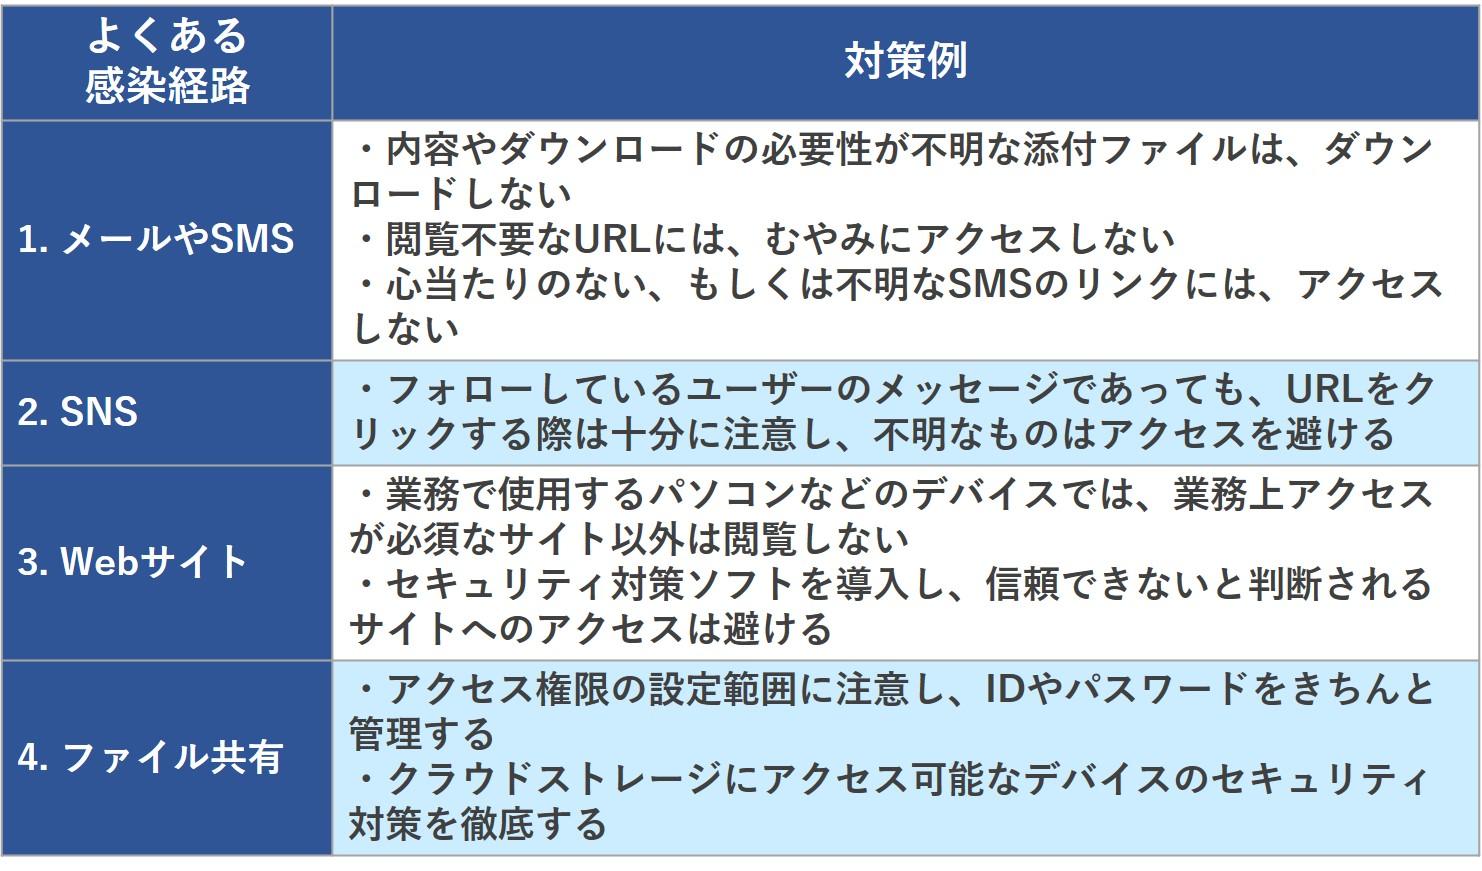
主なトロイの木馬の感染経路には以下のような手口が存在します。
・巧妙な標的型メール・フィッシングメール:請求書や配送通知を装った添付ファイル(.zip、.exe、悪意のあるマクロ付きOfficeファイル)を開かせる手口。
・非公式サイトでのフリーソフト配布:動画編集ツールやゲームのチートツール、海賊版ソフトのクラックツールにマルウェアを同梱する手口。
・改ざんされたWebサイトの閲覧:アクセスしただけでOSやブラウザの脆弱性を突き、バックグラウンドで強制ダウンロードさせるドライブバイダウンロード攻撃。
・不正な広告(マルバタイジング):検索エンジンの広告枠などを悪用し、正規ソフトのダウンロードページを精巧に模倣したフィッシングサイトへ誘導する手口。
気づかないうちに進行?トロイの木馬の代表的な症状と深刻な被害事例
派手に画面をロックして身代金を要求するランサムウェアとは異なり、本物のトロイの木馬は「感染を悟られないこと」を最優先に設計されています。そのため、ユーザーが日常業務を続けている裏で、静かに情報が抜き取られていきます。
見逃してはならないトロイの木馬の症状として、以下の異変が挙げられます。
・PCやスマートフォンの動作が異常に重くなり、ファンが常に高速回転している(不正な暗号資産マイニングにリソースが悪用されているケース)。
・セキュリティソフトやWindows Updateが無効化され、設定を変更できない。
・SNSやメールアカウントから、身に覚えのないメッセージが勝手に送信されている。
・ブラウザの起動ページやデフォルト検索エンジンが勝手に変更され、見慣れない拡張機能が追加されている。
・身に覚えのないクレジットカードの決済通知や、ネットバンキングからの不正出金が発生する。
過去のトロイの木馬の被害事例として代表的なのが、ネットバンキングの認証情報を盗み出す「Ursnif(アースニフ)」や「BazarLoader」などのバンキング型トロイの木馬です。これらはWebブラウザの通信に割り込み、ユーザーが正規の銀行サイトにログインした瞬間に偽の暗証番号入力画面を割り込ませる「Man-in-the-Browser(MitB)攻撃」を仕掛け、億単位の不正送金被害を生み出しました。
さらに、近年はトロイの木馬が「バックドア(裏口)」を開設し、後からランサムウェアを遠隔流し込みして組織全体のネットワークを麻痺させる複合攻撃の起点としても多用されています。
【PC編】トロイの木馬の駆除方法|Windows Defenderと完全削除手順
PCがトロイの木馬に感染した、あるいは不審なファイルを誤って実行してしまった場合、被害拡大を最小限に抑えるためのトロイの木馬PCからの削除手順を段階的に実行してください。
ステップ1:即座にネットワークから切断する
追加マルウェアのダウンロードや外部サーバーへのデータ送信を遮断するため、有線LANケーブルを抜き、Wi-Fi接続をオフにします。
ステップ2:Windows Defenderによるマルウェアスキャンを実施する
Windows標準搭載のセキュリティ機能は非常に強力です。通常の簡易スキャンではなく、深い領域まで検出する「フルスキャン」または「オフラインスキャン」を実施します。
1. 「設定」>「プライバシーとセキュリティ」>「Windows セキュリティ」を開きます。
2. 「ウイルスと脅威の防止」をクリックし、「スキャンのオプション」を選択します。
3. 「フル スキャン」または、再起動してOS起動前の領域を検査する「Microsoft Defender オフライン スキャン」にチェックを入れ、「今すぐスキャン」を実行します。
ステップ3:検出された脅威の隔離と削除
スキャン完了後、検出された悪意あるファイルに対して「削除」または「検疫」の処理を適用します。
ステップ4:不審なスタートアップ・プロセスの確認
タスクマネージャーの「スタートアップ」タブを確認し、発行元が不明な怪しいプログラムが自動起動する設定になっていないか確認し、無効化します。
※万が一、スキャン後もOSの挙動が不安定な場合や、重要システムファイルが改ざんされている恐れがある場合は、バックアップを取った上で「OSの初期化(クリーンインストール)」を行うのが最も安全確実なトロイの木馬の駆除方法です。
【スマホ編】iPhone・Androidの感染確認方法と不正アプリの削除
スマートフォンを狙うトロイの木馬も急増しています。特にSMS(ショートメッセージ)を悪用した不在配達通知や銀行の偽警告から、不正な構成プロファイルや野良アプリ(APKファイル)をインストールさせる手口が主流です。
以下の観点からトロイの木馬スマホ感染の確認方法をチェックしてください。
・通信量・バッテリーの急激な消費:使用していない時間帯にもかかわらず、バックグラウンド通信やバッテリー消費が跳ね上がっていないか。
・見覚えのないアプリの存在:ホーム画面やアプリ一覧に、インストールした記憶のないアイコンがないか。
・不審なプロファイルのインストール(iOS):「設定」>「一般」>「VPNとデバイス管理」内に、見知らぬ構成プロファイルが存在しないか。
【Androidの対処法】
1. 端末を「セーフモード」(電源ボタン長押しから再起動アイコンを長押しなど機種に応じた操作)で起動し、不正アプリが自動起動しない状態にします。
2. 「設定」>「アプリ」から、怪しいアプリや直近でダウンロードした非公式アプリを選択し、「アンインストール」を実行します。
3. Google Playプロテクトによるスキャンを実行し、潜在的な脅威を排除します。
【iPhoneの対処法】
iOSはサンドボックス構造によりアプリ間の干渉が厳しく制限されていますが、不正な「構成プロファイル」を導入させられると端末設定を支配される危険があります。
1. 「設定」>「一般」>「VPNとデバイス管理」を確認。
2. 認識していないプロファイルがあれば、タップして「プロファイルを削除」を実行します。
3. Safariの「履歴とWebサイトデータ」を消去し、不正なキャッシュを破棄します。
個人情報流出の確認と対策|もし感染・詐欺に遭ってしまった場合の初動
トロイの木馬の侵入を許してしまった、あるいはサポート詐欺の指示に従って遠隔操作ソフトを許可してしまった場合、端末のクリーンアップだけで終わらせてはなりません。二次被害を防ぐための個人情報流出の確認と対策を迅速に行いましょう。
・アカウント情報の全面的なパスワード変更:感染したPCやスマホ「以外の」安全な端末から、Google、Apple、主要SNS、ネットバンキング、ECサイトなどのパスワードをすべて変更します。その際、必ず「パスキー」や「二要素認証(2FA)」を有効化してください。
・クレジットカード・金融機関への即時連絡:カード番号や口座情報を入力してしまった、あるいは遠隔操作を許可してしまった場合は、直ちにカード会社や銀行の不正利用受付窓口へ連絡し、カードの利用停止・再発行手続きを取りましょう。
・遠隔操作ソフトの完全アンインストール:サポート詐欺で指示されて入れた「AnyDesk」「TeamViewer」「Quick Assist」などのツールは、速やかにアンインストールしてください。
・公的機関への相談:金銭被害や詐欺被害が発生した場合は、警察庁のサイバー犯罪相談窓口(#9110)や、情報処理推進機構(IPA)の「情報セキュリティ安心相談窓口」へ事態を報告し、指示を仰ぎましょう。
マルウェア対策と予防法|セキュリティソフトの選び方
サイバー攻撃の手口が巧妙化する中、一度の油断が重大なインシデントに直結します。根本的なマルウェア対策と予防法を確立し、脅威を未然に防ぐ体制を整えることが欠かせません。
日常的に徹底すべき基本対策は以下の3点です。
1. OSおよび全アプリケーションの即時アップデート:マルウェアの多くは既知の脆弱性を突いて侵入します。Windows UpdateやiOS/Androidのシステム更新、ブラウザのアップデートは自動適用に設定しましょう。
2. メール添付ファイルや不審なリンクの警戒:差出人が実在の企業名であっても、送信元アドレスのドメインを厳格に確認し、安易にリンクや添付ファイルを開かない習慣を徹底します。
3. 公式ストア以外からのアプリ導入禁止:野良アプリやクラック版ソフトはマルウェアの温床です。必ずGoogle Play、App Store、信頼できる公式サイトからのみ導入してください。
また、有償のセキュリティソフトの選び方においては、単なるウイルス定義ファイルによる照合だけでなく、未知の挙動を検知する「振る舞い検知機能(ヒューリスティック機能)」や、フィッシング詐欺サイトへのアクセスを遮断する「Web保護機能」、通信を暗号化する「VPN機能」が統合されている信頼性の高い総合セキュリティスイート(Norton、Trend Micro、ESETなど)を選択するのが堅実です。
【トロイの木馬ウイルス】に関するよくある質問(FAQ)
Q1:画面に「050」や「0101」から始まる電話番号が表示され、音声で警告されます。電話すべきですか?
A1:絶対に電話してはいけません。それは100%サポート詐欺の罠です。正規のMicrosoftやAppleが警告画面にサポート電話番号を記載することはありません。ブラウザを強制終了し、キャッシュをクリアすれば問題ありません。
Q2:MacやiPhoneを使っていれば、トロイの木馬に感染することはありませんか?
A2:安全神話は過去のものです。Macを標的としたトロイの木馬(情報窃取型マルウェアなど)も多数確認されています。またiPhoneでも、偽サイトから悪意ある構成プロファイルをダウンロードさせられるリスクがあるため、OSの更新や不審なリンクを踏まない警戒が必要です。
Q3:Windows標準の「Windows Defender」だけでトロイの木馬は防げますか?
A3:Windows Defender(現Microsoft Defender)の検出能力は近年非常に高くなっており、既知のマルウェアに対する基本的な防御力は十分に備わっています。ただし、巧妙なフィッシング詐欺サイトのブロックや、より高度な迷惑メール対策、マルチデバイス保護を求める場合は、専用の有料セキュリティソフトの導入が推奨されます。
まとめ:正しい知識と迅速な初動でデジタル資産を守る
突然の警告音や脅迫めいた画面表示に遭遇すると、誰しも冷静さを失いそうになります。しかし、そうした不安を煽る手口の裏にある構造を理解していれば、不必要な金銭的被害や情報流出は確実に防ぐことができます。
「派手な警告はまず疑う」「OSとアプリは常に最新に保つ」「出所不明なファイルは開かない」という基本原則を徹底すること。そして万が一の異変時には、慌てずネットワークを切断して適切なスキャン手順を踏むことが、あなたの大切なデータと資産を守る最大の防壁となります。 (出典: トロイ の 木馬 ウイルス(Yahoo!ニュース))
テクノロジーやライフスタイル領域を中心に執筆活動を行っています。趣味は写真撮影と旅行です。
